
Nätverket är stabilt under normal drift, men flera enheter misslyckas med att återansluta efter en omstart av hela webbplatsen. En möjlig orsak är en skyddströskel som är inställd under den legitima startbursten. En stormkontrollinställning som ser konservativ ut på ett inaktivt nätverk kan bli störande just när återställningen är som viktigast.
Stormkontroll begränsar utvald trafik enligt plattformens klassificerings-, mätnings- och åtgärdsregler. Samma visade siffra kan innebära mycket olika hastigheter på olika gränssnitt eller enheter. Börja med att förstå dessa regler och använd sedan observerad applikationstrafik för att välja och testa policyn.
Identifiera exakt vad som begränsas
Kontrollera om inställningen gäller broadcast, multicast, okänd unicast eller någon annan dokumenterad kategori. Känd unicast och okänd unicast är inte utbytbara termer, och multicast kan inkludera trafik som är avgörande för applikationen.
Avgör om kategorier räknas separat eller tillsammans och var mätningen sker. Läs den exakta modellens dokumentation snarare än att anta att en annan leverantörs välbekanta menyetikett har samma omfattning.
Ciscoskonfigurationsguide för stormkontrollillustrerar rollen av trafikklasser, tröskelvärden och undertryckningsbeteende. Dess inställningar och implementeringsgränser är plattformsspecifika, så använd den som en konceptuell referens snarare än en färdig konfiguration för en annan switch.
Översätt tröskelenheten innan inställningar jämförs
Om ett tröskelvärde uttrycks som en procentandel av gränssnittsbandbredden ändrar gränssnittshastigheten sin nominella betydelse. En procent av 1 Gb/s är 10 Mb/s, medan en procent av 100 Mb/s är 1 Mb/s. Det där är aritmetiska illustrationer; den faktiska hårdvarans redovisnings- och tillämpningsgranularitet behöver fortfarande bekräftas.
Ett tröskelvärde för paket per sekund mäter en annan kvantitet. Vid illustrativa 1 000 paket per sekund står 100-byte-paket för 0,8 Mb/s av de räknade bytena, medan 1 000-byte-paket står för 8 Mb/s. Kabelbaserad overhead och switchens definition av räknad längd kan ändra förhållandet.
Den skillnaden spelar roll när en kontrollarbetsbelastning med små paket jämförs med större mediepaket. En inställning som kopieras från en annan port kan innebära en väsentligt annorlunda praktisk gräns, även om båda portarna visar samma nummer.
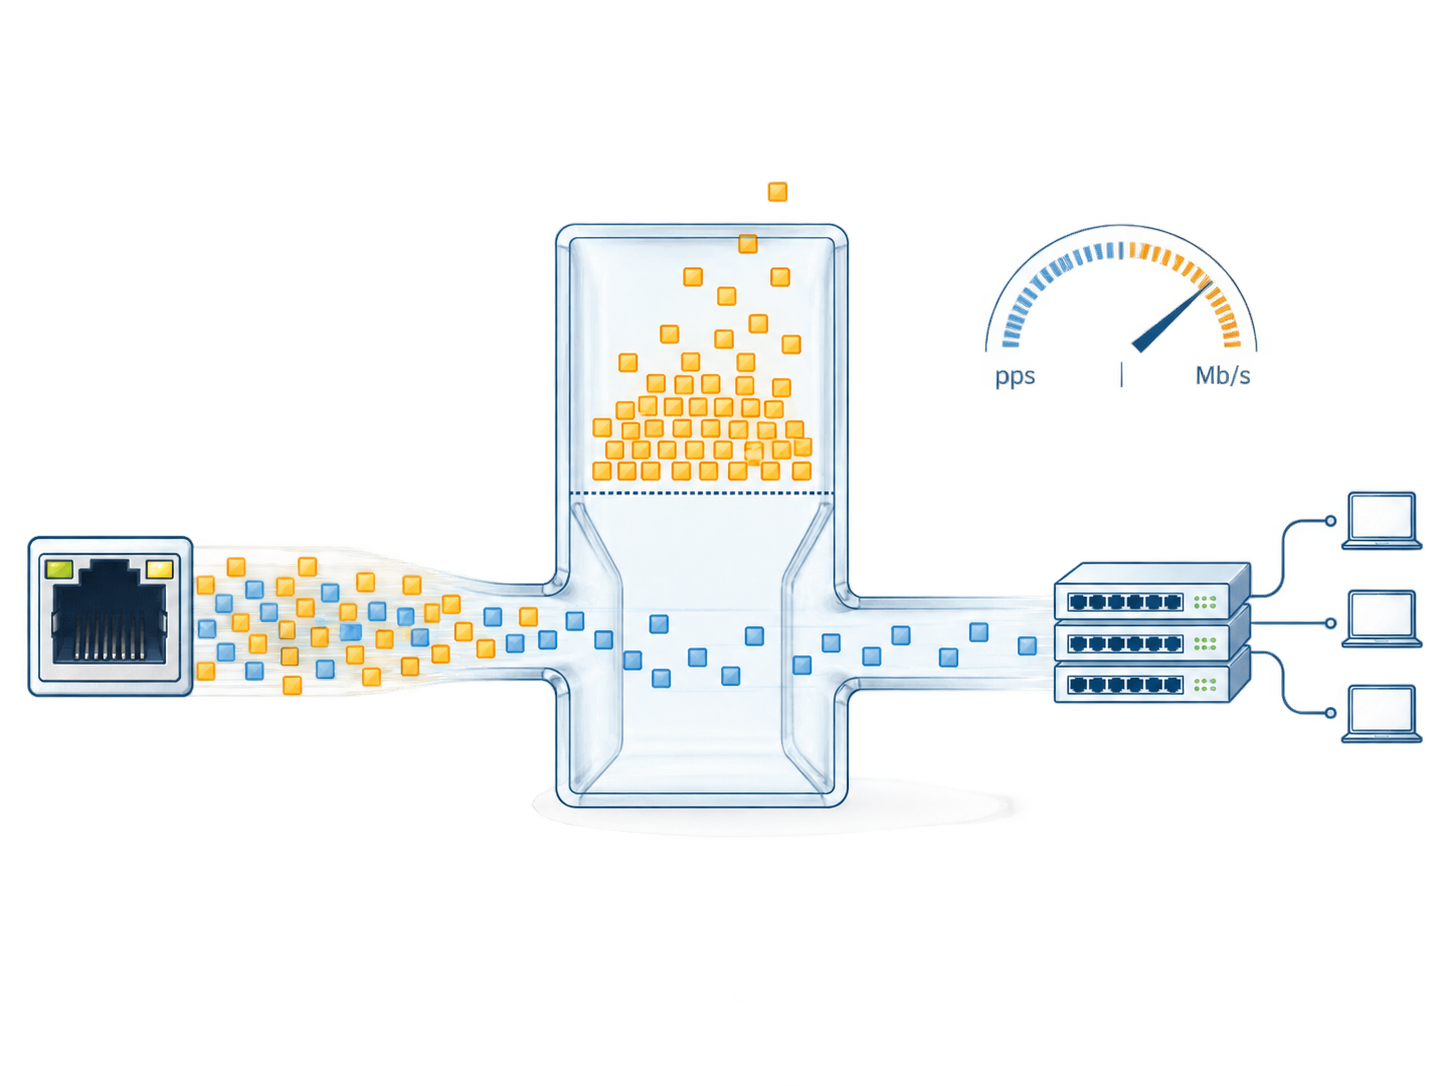
Genomsnittlig trafik är inte tillräckligt för att välja gränsen
Observera nätverket under de tillstånd som skapar legitima bursts: start, adressmatchning, identifiering, multicast-kopplingar, topologiändringar och återanslutning av applikationer. Identifiera vilka av dessa händelser som faller inom den trafikklass som kontrolleras.
Använd ett mätintervall som kan avslöja det relevanta mönstret. Ett långt medelvärde kan jämna ut en kort burst som switchens övervakningsintervall behandlar annorlunda. Erhåll enhetens intervall- och tröskelbeteende där det är dokumenterat, inklusive eventuell bursttillåtelse eller avrundning.
Håll trafikbevisen kopplade till konfigurationen och arbetsbelastningen. En baslinje från fem anslutna enheter är inte automatiskt lämplig efter utökning till femtio. En ny firmwareversion eller ett ny applikationsläge kan också ändra beteendet vid identifiering och återställning.
Välj åtgärden lika noggrant som tröskeln
Beroende på implementeringen kan en händelse undertrycka vald trafik, utlösa ett larm, inaktivera en port eller kombinera åtgärder. Dessa resultat har olika konsekvenser för tjänsten. En portavstängning kan påverka all trafik på den porten även om utlösaren gällde en klass.
Definiera vad som ska hända efter händelsen. Återställs vidarebefordran när hastigheten sjunker under en dokumenterad nivå? Finns det en separat fallande tröskel? Måste en operatör återställa en inaktiverad port? Om automatisk återställning är aktiverad, vad förhindrar att ett ihållande fel upprepade gånger cyklar anslutningen?
Den accepterade policyn bör besvara dessa frågor i operativa termer. Ett larm som ingen tar emot ger inte samma skydd som en övervakad händelse med en responsprocedur. En avstängningspolicy utan en tillgänglig återställningsmetod kan förlänga det avbrott den var avsedd att begränsa.
Granska portar enligt deras roller
| Hamnens roll | Trafik att förstå | Problem med tröskelöversynen |
|---|---|---|
| Direkt slutpunkt | Dess vanliga start- och felbeteende | En smal baslinje kan missa giltiga återhämtningsutbrott |
| Nedströms åtkomstbrytare | Aggregera trafik från flera slutpunkter | En kopierad slutpunktströskel kan vara för restriktiv |
| Multicast-mottagarväg | Obligatoriska mediegrupper och kontrollbörser | Viktig multicast måste förbli användbar |
| Redundant upplänk | Trafik före och efter en ruttändring | Den överlevande vägen kan bära en större last |
| Tillfällig underhållsanslutning | Förväntade verktyg och upptäcktsaktivitet | Korttidsarbete bör följa en godkänd hamnpolicy |
Undvik ett universellt värde för varje gränssnitt om inte designbevisen stöder det. Konsekvens mellan portroller är mer användbar än numerisk enhetlighet.
Validera både friska och onormala fall
Kör den legitima arbetsbelastningen genom start och återanslutning i ett kontrollerat test. Bekräfta att nödvändiga tjänster fungerar utan oväntad undertryckning eller avstängning. Observera tillämpliga räknare och händelser, inte bara om länken förblir uppe.
Utför sedan ett godkänt fall av onormal trafik i en isolerad eller lämpligt kontrollerad miljö. Verifiera den avsedda åtgärden och effekten på opåverkade tjänster. Registrera trafikklass, hastighetsmönster, tidpunkt och återhämtningsresultat.
Generera inte en storm i ett produktionsnätverk bara för att se om en kryssruta fungerar. Testmiljön och injiceringsmetoden bör matcha webbplatsens godkända process. En representativ pilot kan fastställa beteendet innan en policy rullas ut i stor utsträckning.
Om en tröskelhändelse inträffar under normal drift, undersök källan och mönstret innan gränsen höjs. Orsaken kan vara legitim expansion, en felkonfigurerad slutpunkt eller en oavsiktlig Layer 2-slinga. Dessa fall kräver olika korrigeringar.
Håll loopförebyggande åtgärder och medlemshantering på plats
Stormskydd är ett stödjande skydd, inte en ersättning för en loopfri topologi. En loop kan fortsätta att orsaka störningar även när vald trafik är undertryckt. Granska den underliggande kabeldragningen och spanning-tree- eller ringdesignen när bevisen pekar i det avseendet.
På liknande sätt kan oönskad multicast-distribution kräva en medlemskaps- och frågeundersökning. Att skärpa ett multicast-tröskelvärde kan maskera översvämningar samtidigt som det skadar de mottagare som behöver strömmen. Korrigera vidarebefordringsdesignen och validera sedan hastighetspolicyn mot den resulterande trafiken.
Målet är att begränsa onormalt beteende samtidigt som den accepterade applikationen bevaras. Det kräver både en sund nätverksdesign och ett lämpligt testat skyddssvar.
Dokumentera orsaken till varje distribuerat värde
För enTODAHIKA-val av hanterad switch, begär de trafikklasser, tröskelvärden, mätbeteende, händelsesynlighet och återställningskontroller som stöds för den exakta modellen. Inkludera portrollerna och kritiska startkrav i förfrågan.
Behåll de valda inställningarna med baslinjeobservationerna och testresultaten. Ange vilken förändring som utlöser granskning: fler slutpunkter, en ny multicast-tjänst, en ändring av upplänkshastigheten eller en reviderad återställningssekvens. Den posten låter nästa ingenjör justera policyn medvetet istället för att ärva ett oförklarat nummer som kanske inte längre passar nätverket.
Publiceringstid: 1 september 2026


